Der Anwendungsfall: wie Skyscanner Snyk einsetzt
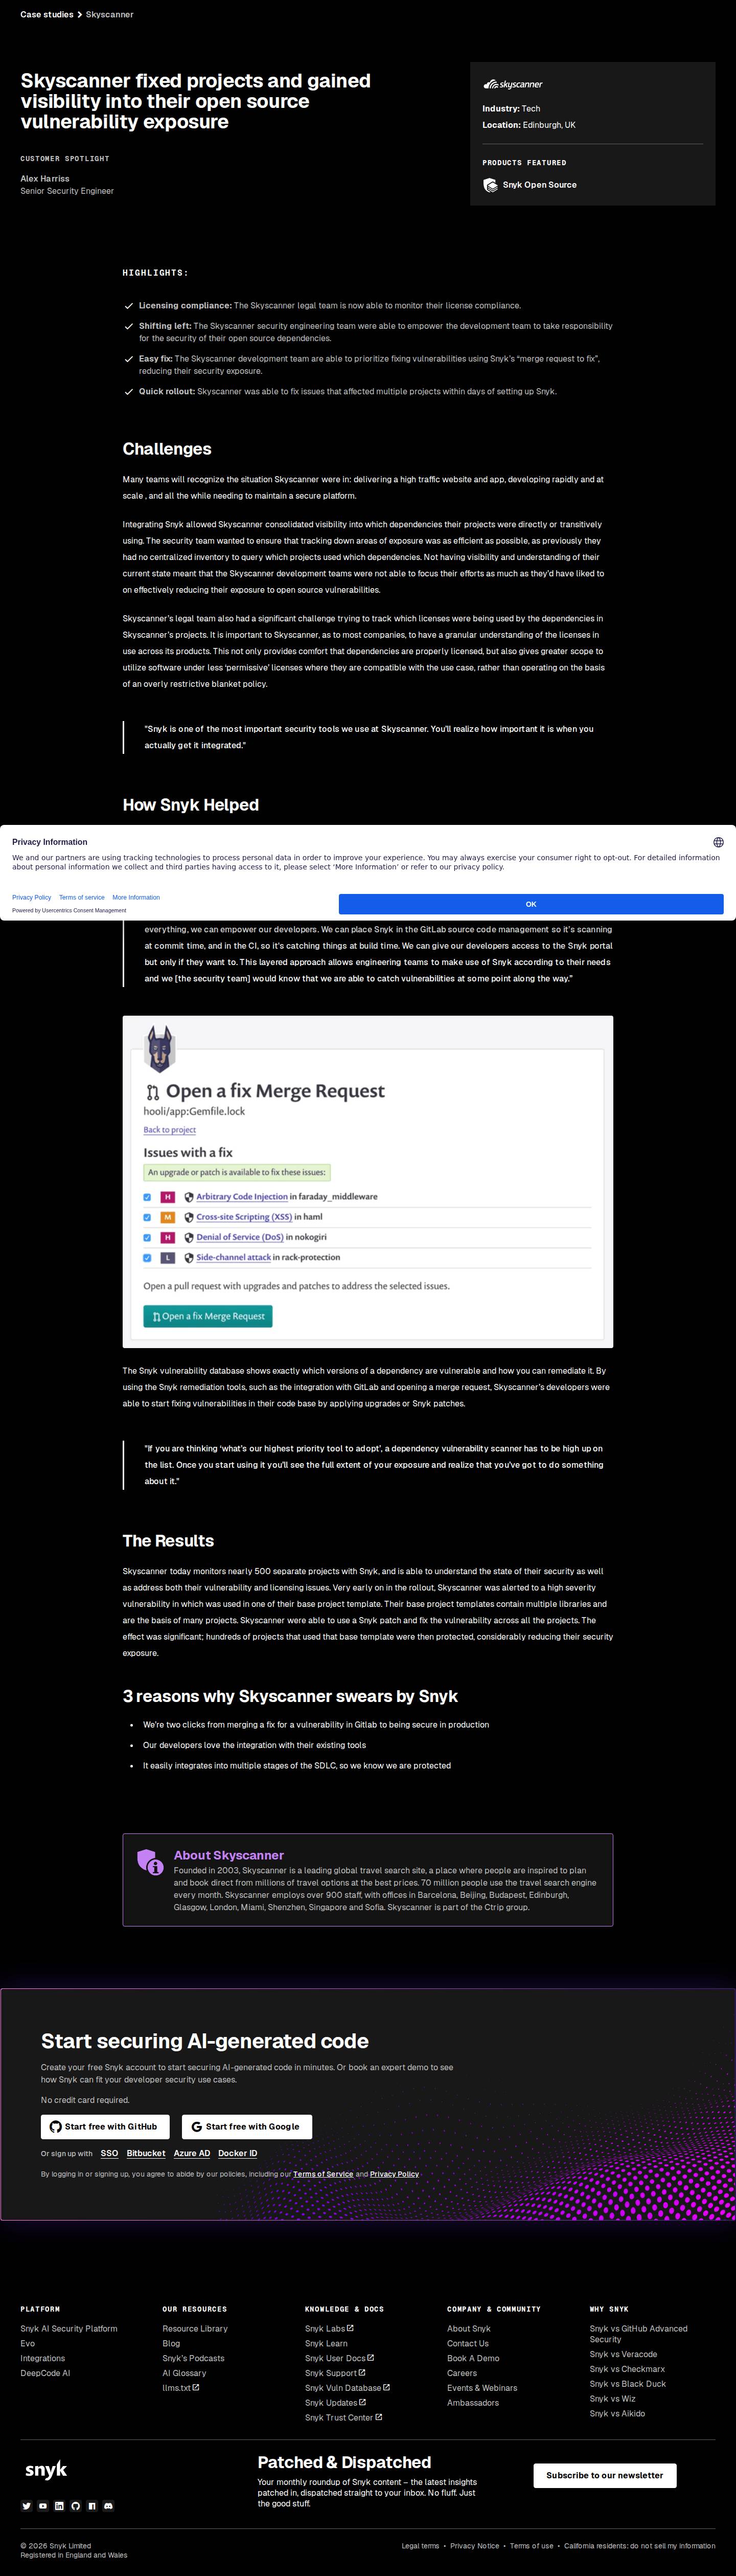
Skyscanner uses Snyk Open Source to scan its projects for vulnerable dependencies and license issues, with scanning in GitLab source control and CI. Developers fix vulnerabilities through merge requests and patches, and the legal team monitors license compliance.
Weitere KI-Tools von Skyscanner
Weitere öffentliche Beziehungen, die auf usedby erfasst sind.
 RunwayBestätigt
 incident.ioBestätigt
 Auditoria.AIBeobachtet
 Monte CarloBeobachtet
 WriterBeobachtet
 Zendesk AIBeobachtet
Weitere Unternehmen, die Snyk nutzen
Kunden aus allen Branchen, mit öffentlichen Belegen.
Alle Kunden von Snyk ansehen
Direkt zur Quelle
Auf Basis der veröffentlichten Fallstudie von Snyk. Wir prüfen die öffentlichen Belege; die Ergebnisse gibt der Anbieter an.
snyk.io- Zuletzt geprüft
- 7. Okt. 2026
 Screenshot der Quelle öffnen
Was die Fallstudie behauptet und was wir geprüft haben
Was wir mit der Seite verglichen haben.
- Die Zahl: nearly 500Geprüft
Die Zahl steht auf der Seite; ihre Beschriftung ist unsere Formulierung.
- Die oben zitierte PassageGeprüft
Wörtlich von der Seite übernommen, nahe dem Namen Skyscanner.
- Skyscanner nutzt SnykGeprüft
Eintrag mit Stufe Bestätigt.
- Das Ergebnis selbstNicht geprüft
Wir zitieren es; wir haben es nicht gemessen.
Very early on in the rollout, Skyscanner was alerted to a high severity vulnerability in which was used in one of their base project template. Their base project templates contain multiple libraries and are the basis of many projects.