De l'idée métier à une application Lovable utilisable : que vérifier avant d'y mettre des données réelles
Comment passer d'un prompt à une application Lovable publiée, et quels accès, données et règles de publication trancher avant d'y mettre des données réelles.
De l'idée au premier écran
Lovable est présenté comme un outil de création d'applications par IA qui produit des applications web complètes et des sites à partir d'un prompt en chat. On décrit ce que l'on veut, on affine en conversation, puis on publie. Les fonctions listées incluent les modifications visuelles, un backend et une base de données intégrés, la synchronisation GitHub et la publication en un clic.
L'outil transforme une description en écran fonctionnel. Il ne fait pas le cadrage métier à votre place. Avant le premier prompt, il est utile de noter qui utilisera l'application, quelles données elle touchera et quel outil ou tableur elle remplace. C'est une suggestion éditoriale, pas une fonction de Lovable.
Le cas Sentry montre qu'une première version peut être très légère. Selon le récit publié par Lovable, son directeur des revenus a fourni la capture d'un tableur de prix et obtenu une première calculette de ROI en une heure environ, plus une heure d'ajustements. C'est un récit du fournisseur, et il concerne un outil commercial, pas une application contenant des dossiers clients.
Sources : Lovable (usedby.ai) · Sentry (lovable.dev)
Interface et données : où tout est hébergé
La page sécurité de Lovable indique que Lovable Cloud permet un hébergement régional dans l'UE, aux États-Unis et en Asie-Pacifique, et que les données restent par défaut dans la région choisie. Le Trust Center liste les sous-traitants, dont Supabase pour les bases de données clients et l'authentification (UE par défaut) et Google Cloud pour les applications, les bases et l'infrastructure de la plateforme.
Le stockage et le traitement par les modèles sont deux questions distinctes. La même liste mentionne l'inférence IA via AWS Bedrock aux États-Unis (Oregon) et Microsoft Azure AI Foundry dans des régions UE et US. La page tarifs liste l'inférence UE dans l'offre Enterprise. Si vos données doivent rester dans une région, demandez quel plan et quel réglage valent aussi pour l'inférence, pas seulement pour la base.
Sur l'entraînement, la page sécurité indique que les données des plans Business et Enterprise ne servent pas à entraîner les modèles, tandis que les abonnés Free et Pro peuvent s'y opposer dans les paramètres du compte. Un accord de traitement des données est disponible via le Trust Center. Les catégories de données que l'application contiendra (publiques, internes, personnelles, réglementées) restent une décision de votre équipe.
Sources : Security (lovable.dev) · trust.lovable.dev · Pricing (lovable.dev)
Authentification et accès
La page sécurité indique que Lovable s'intègre aux fournisseurs SAML et OIDC comme Okta, Azure AD et Google, et prend en charge le provisionnement SCIM. Les permissions sont fondées sur les rôles et appliquées côté serveur. Édition, approbation et publication sont des permissions distinctes : la personne qui construit n'est donc pas automatiquement celle qui publie.
Les paliers de plan comptent ici. Selon la page tarifs, Pro (25 $ par mois) ajoute rôles et permissions et domaines personnalisés. Business (50 $ par mois) ajoute l'accès par rôles, le SSO, la publication interne et un centre de sécurité. Enterprise ajoute SCIM, journaux d'audit, restrictions sur qui publie et invite, et détection de données sensibles.
L'étude de cas Creandum indique que les contrôles d'accès par rôles et l'authentification permettent à ses équipes de construire des applications manipulant des informations financières et juridiques sensibles. Cela montre le schéma en usage dans un fonds de capital-risque. Cela ne dit pas comment ces contrôles ont été configurés ni relus.
Sources : Security (lovable.dev) · Pricing (lovable.dev) · Creandum (lovable.dev)
Intégrations : ce que montrent les sources
La description du produit cite la synchronisation GitHub et les interfaces pour API existantes parmi les usages courants. La page tarifs ajoute GitHub Enterprise (cloud ou auto-hébergé) et un registre npm privé dans l'offre Enterprise. Le Trust Center renvoie à une explication des connecteurs, mais cet article ne détaille pas les connecteurs un par un.
Productiv illustre un mode d'organisation. Son directeur des opérations d'entrepôt construit la première version de chaque application, et deux développeurs transforment les prototypes en applications de production, en s'occupant de l'optimisation, de la sécurité et des connexions API. Selon l'étude de cas, les applications se connectent aux systèmes existants par API, et l'application mobile ProQuality est reliée à son système de gestion d'entrepôt.
Sentry décrit une couche au-dessus d'un outil existant plutôt qu'un remplacement. Son tableau de bord commercial n'est pas encore en production ; le projet est de le relier à Salesforce par API ou MCP. C'est une intention, pas une intégration livrée.
Sources : Lovable (usedby.ai) · Pricing (lovable.dev) · trust.lovable.dev · Productiv (lovable.dev) · Sentry (lovable.dev)
Publication et maintenance
Selon la page sécurité, une analyse de base s'exécute à chaque publication et vérifie la configuration de la base, les règles RLS et les paramètres du projet cloud en 10 à 15 secondes environ. Une analyse approfondie est lancée à la demande et dure environ trois minutes. Les administrateurs peuvent activer la correction automatique des résultats sans risque de rupture et bloquer la publication en cas de résultat critique.
Un détail diffère d'une page à l'autre. La page sécurité indique que les espaces Business et Enterprise peuvent planifier des analyses approfondies récurrentes, alors que la page tarifs les liste uniquement dans Enterprise. Vérifiez ce qui s'applique à votre plan.
La maintenance est surtout une question de responsabilité. Pro inclut 100 crédits mensuels avec report, domaines personnalisés et retrait du badge ; Enterprise liste le retrait automatique des applications abandonnées. Creandum déclare plus de 100 applications construites en un peu plus d'un an : à ce rythme, chaque application doit avoir un responsable nommé.
Sources : Security (lovable.dev) · Pricing (lovable.dev) · Creandum (lovable.dev)
Grille de décision : prototype, outil interne ou production
Cette grille est une recommandation éditoriale, pas une fonction du fournisseur. Pour un prototype sans données réelles, le plan Free suffit pour explorer ; la page tarifs indique qu'aucune carte bancaire n'est requise. Pour un outil interne limité, examinez les contrôles du niveau Business, désignez un responsable et faites relire les règles d'accès à la base avant l'arrivée des utilisateurs.
Pour la production ou les données personnelles, suivez le schéma de Productiv : un profil métier construit d'abord, puis une relecture technique avant la mise en service. Envisagez Enterprise si vous avez besoin de journaux d'audit, de SCIM ou de détection de données sensibles. Lovable affiche SOC 2 Type II et ISO 27001, et indique que son audit SOC 2 couvre février à août 2026 sans exception relevée. Cela décrit l'entreprise Lovable, pas votre application.
Les économies annoncées, comme 250 000 $ et plus chez Creandum ou plus de 100 000 $ par an chez Productiv, sont déclarées par Lovable et ses clients. Elles portent sur des populations et des métriques différentes et ne constituent pas un comparatif entre entreprises.
Sources : Pricing (lovable.dev) · trust.lovable.dev · Productiv (lovable.dev) · Creandum (lovable.dev)
Méthode et limites
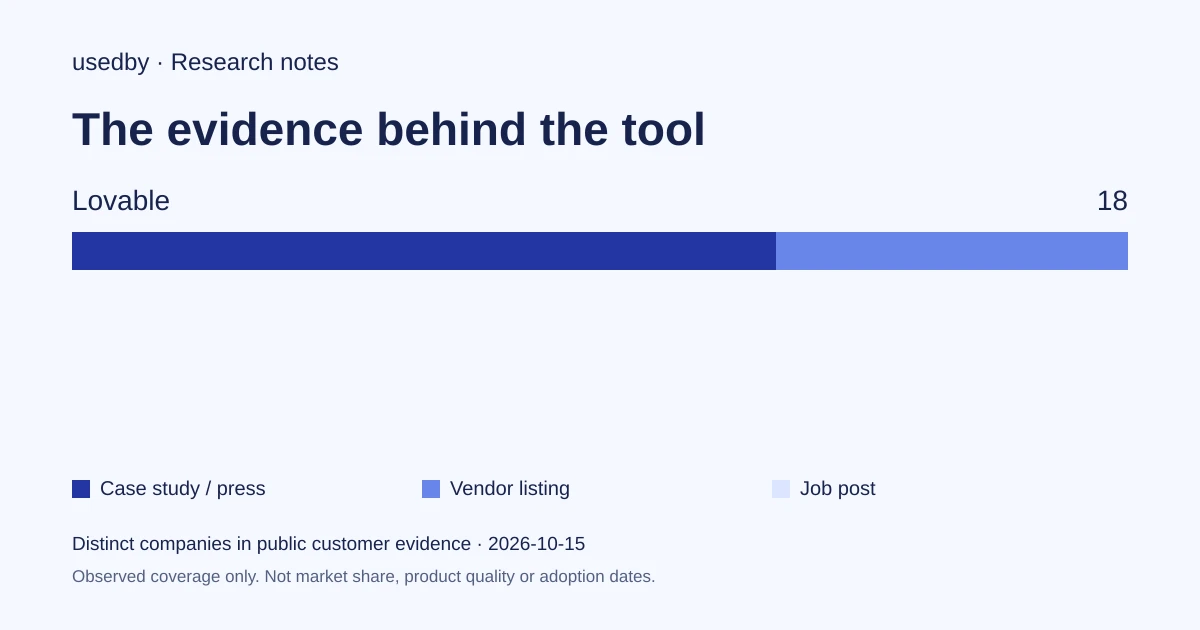
2026-10-15
Cet état daté compte les entreprises distinctes disposant de preuves clients publiques. CONFIRMED désigne une étude de cas, un témoignage nommé ou une source de presse ; OBSERVED, une liste de clients publiée par un éditeur ; SIGNAL, une offre d’emploi. Les trois niveaux comptent, avec des forces différentes. Les lignes retirées ou sans niveau sont exclues. Les exemples forment une sélection limitée, vérifiée dans les 90 jours. Les faits éditeurs sont sourcés et vérifiés dans les 60 jours. La couverture est inégale ; une preuve absente reste inconnue. Ces chiffres ne mesurent ni les parts de marché ni les performances. Les dates de collecte ne sont pas des dates d’adoption.
Sources
- Sentry (lovable.dev)lovable.dev
- Security (lovable.dev)lovable.dev
- trust.lovable.devtrust.lovable.dev
- Pricing (lovable.dev)lovable.dev
- Creandum (lovable.dev)lovable.dev
- Productiv (lovable.dev)lovable.dev
Questions
Puis-je mettre des données clients réelles dans une application Lovable ?
Lovable documente l'hébergement régional, les accès par rôles, les analyses de sécurité à la publication et un accord de traitement des données. Savoir si votre catégorie de données convient relève de votre équipe. Pour des données personnelles ou réglementées, prévoyez une relecture technique : c'est une recommandation éditoriale.
Quel plan ajoute le SSO et les contrôles de publication ?
Selon la page tarifs, Business (50 $ par mois) liste le SSO, l'accès par rôles, la publication interne et un centre de sécurité. Enterprise ajoute SCIM, journaux d'audit et limites sur qui peut publier et inviter.
Mes données servent-elles à entraîner des modèles ?
La page sécurité indique que les données des plans Business et Enterprise ne servent pas à entraîner les modèles. Les abonnés Free et Pro peuvent s'y opposer dans les paramètres du compte.
Lovable lance-t-il une vérification de sécurité avant la publication ?
Oui, selon sa page sécurité : une analyse de base à chaque publication et une analyse approfondie à la demande. Les administrateurs peuvent bloquer la publication en cas de résultat critique. Il s'agit de la description du fournisseur, pas d'un test indépendant.
Outils cités dans cet article
Explorer les données
Qui utilise quel outil d’IA, et comment chaque ligne a été trouvée.