Comment Axari utilise HiddenLayer
Axari utilise AI Runtime Security de HiddenLayer en production pour surveiller les interactions en direct de ses agents IA Twin. La solution détecte les injections de prompt dans les contenus clients ingérés, surveille le comportement des agents lors des appels d'outils et inspecte les contenus sortants à la recherche de données sensibles.
Voir la preuve capturéeL’usage : comment Axari déploie HiddenLayer
Axari uses HiddenLayer's AI Runtime Security in production to monitor its Twin AI agents' live interactions. It detects prompt injection in ingested customer content, watches agent tool-call behavior, and inspects outgoing content for sensitive data.
Les clients de HiddenLayer dans le secteur Cybersécurité
Des entreprises du même secteur, avec une preuve publique.
Voir tous les clients de HiddenLayer
Consulter la source
Cette synthèse repose sur l’étude de cas publiée par HiddenLayer. Nous vérifions la preuve publique ; les résultats sont ceux rapportés par l’éditeur.
hiddenlayer.com- Source publiée
- 16 sept. 2026
- Dernière vérification
- 8 nov. 2026
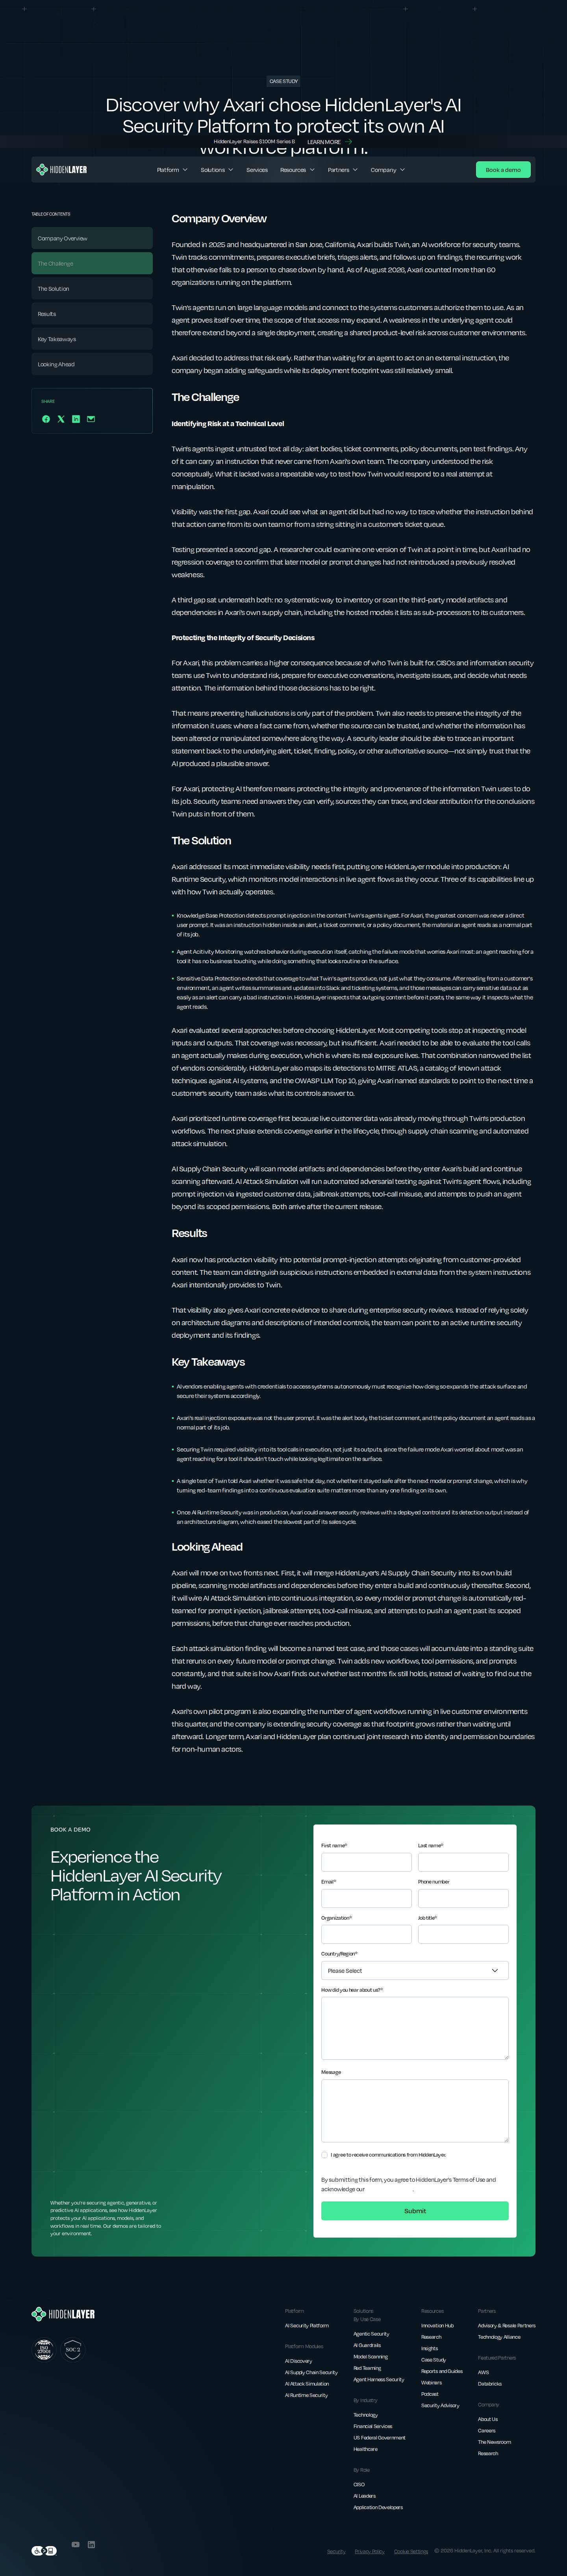 Ouvrir la capture
Ce que dit le témoignage, et ce que nous avons vérifié
Ce que nous avons comparé à la page.
- L’extrait cité plus hautVérifié
Copié mot pour mot depuis la page, près du nom de Axari.
- La date de publicationVérifié
Lue dans les métadonnées de la page, jamais devinée.
- Axari utilise HiddenLayerVérifié
Ligne de niveau Confirmé.
- Le résultat lui-mêmeNon vérifié
Nous le citons ; nous ne l’avons pas mesuré.
Axari now has production visibility into potential prompt-injection attempts originating from customer-provided content. The team can distinguish suspicious instructions embedded in external data from the system instructions Axari intentionally provides to Twin.