Comment Jitterbit utilise Drata
Jitterbit a remplacé le suivi de la conformité sur tableurs et dossiers partagés par la plateforme centralisée de Drata, qui permet la collecte continue des preuves et l'automatisation. L'entreprise utilise aussi le Trust Center de Drata pour donner aux clients un accès en libre-service aux informations de sécurité et de conformité.
Voir la preuve capturéeL’usage : comment Jitterbit déploie Drata
Jitterbit replaced spreadsheet and shared-folder compliance tracking with Drata's centralized platform for continuous evidence collection and automation. It also uses Drata's Trust Center to give customers self-serve access to security and compliance information.
Le témoignage du client
Confiance et conformité vont de pair. Aujourd'hui plus que jamais, les clients regardent à qui ils peuvent confier leurs données.Traduction automatique de l’anglaisVoir l’original
Trust and compliance go hand in hand. Customers now more than ever look at who they can trust with their data.Les clients de Drata dans le secteur Outils de développement et infrastructure
Des entreprises du même secteur, avec une preuve publique.
Voir tous les clients de Drata
Consulter la source
Cette synthèse repose sur l’étude de cas publiée par Drata. Nous vérifions la preuve publique ; les résultats sont ceux rapportés par l’éditeur.
drata.com- Source publiée
- 27 janv. 2026
- Dernière vérification
- 7 oct. 2026
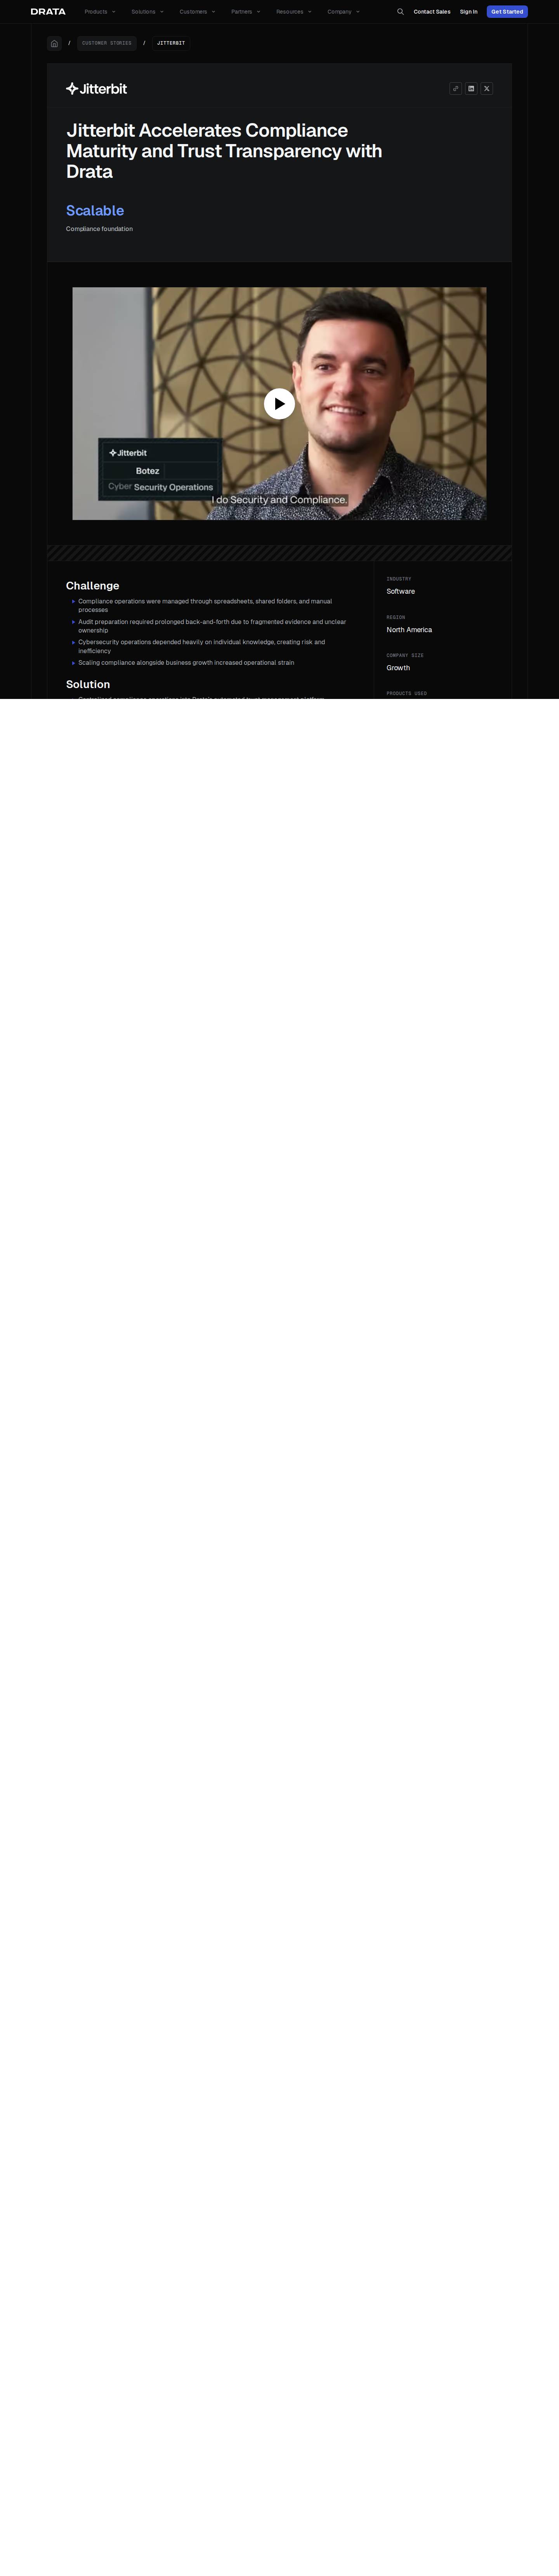 Ouvrir la capture
Ce que dit le témoignage, et ce que nous avons vérifié
Ce que nous avons comparé à la page.
- Le chiffre : hundreds of hoursVérifié
Imprimé mot pour mot sur la page, près du nom de Jitterbit.
- L’extrait cité plus hautVérifié
Copié mot pour mot depuis la page, près du nom de Jitterbit.
- La date de publicationVérifié
Lue dans les métadonnées de la page, jamais devinée.
- Jitterbit utilise DrataVérifié
Ligne de niveau Confirmé.
- Le résultat lui-mêmeNon vérifié
Nous le citons ; nous ne l’avons pas mesuré.
Drata’s automation allowed the compliance function to scale alongside cybersecurity operations. Controls, evidence, and visibility remained centralized, enabling the team to raise the bar on security governance without adding operational complexity.