Comment MongoDB utilise Snyk
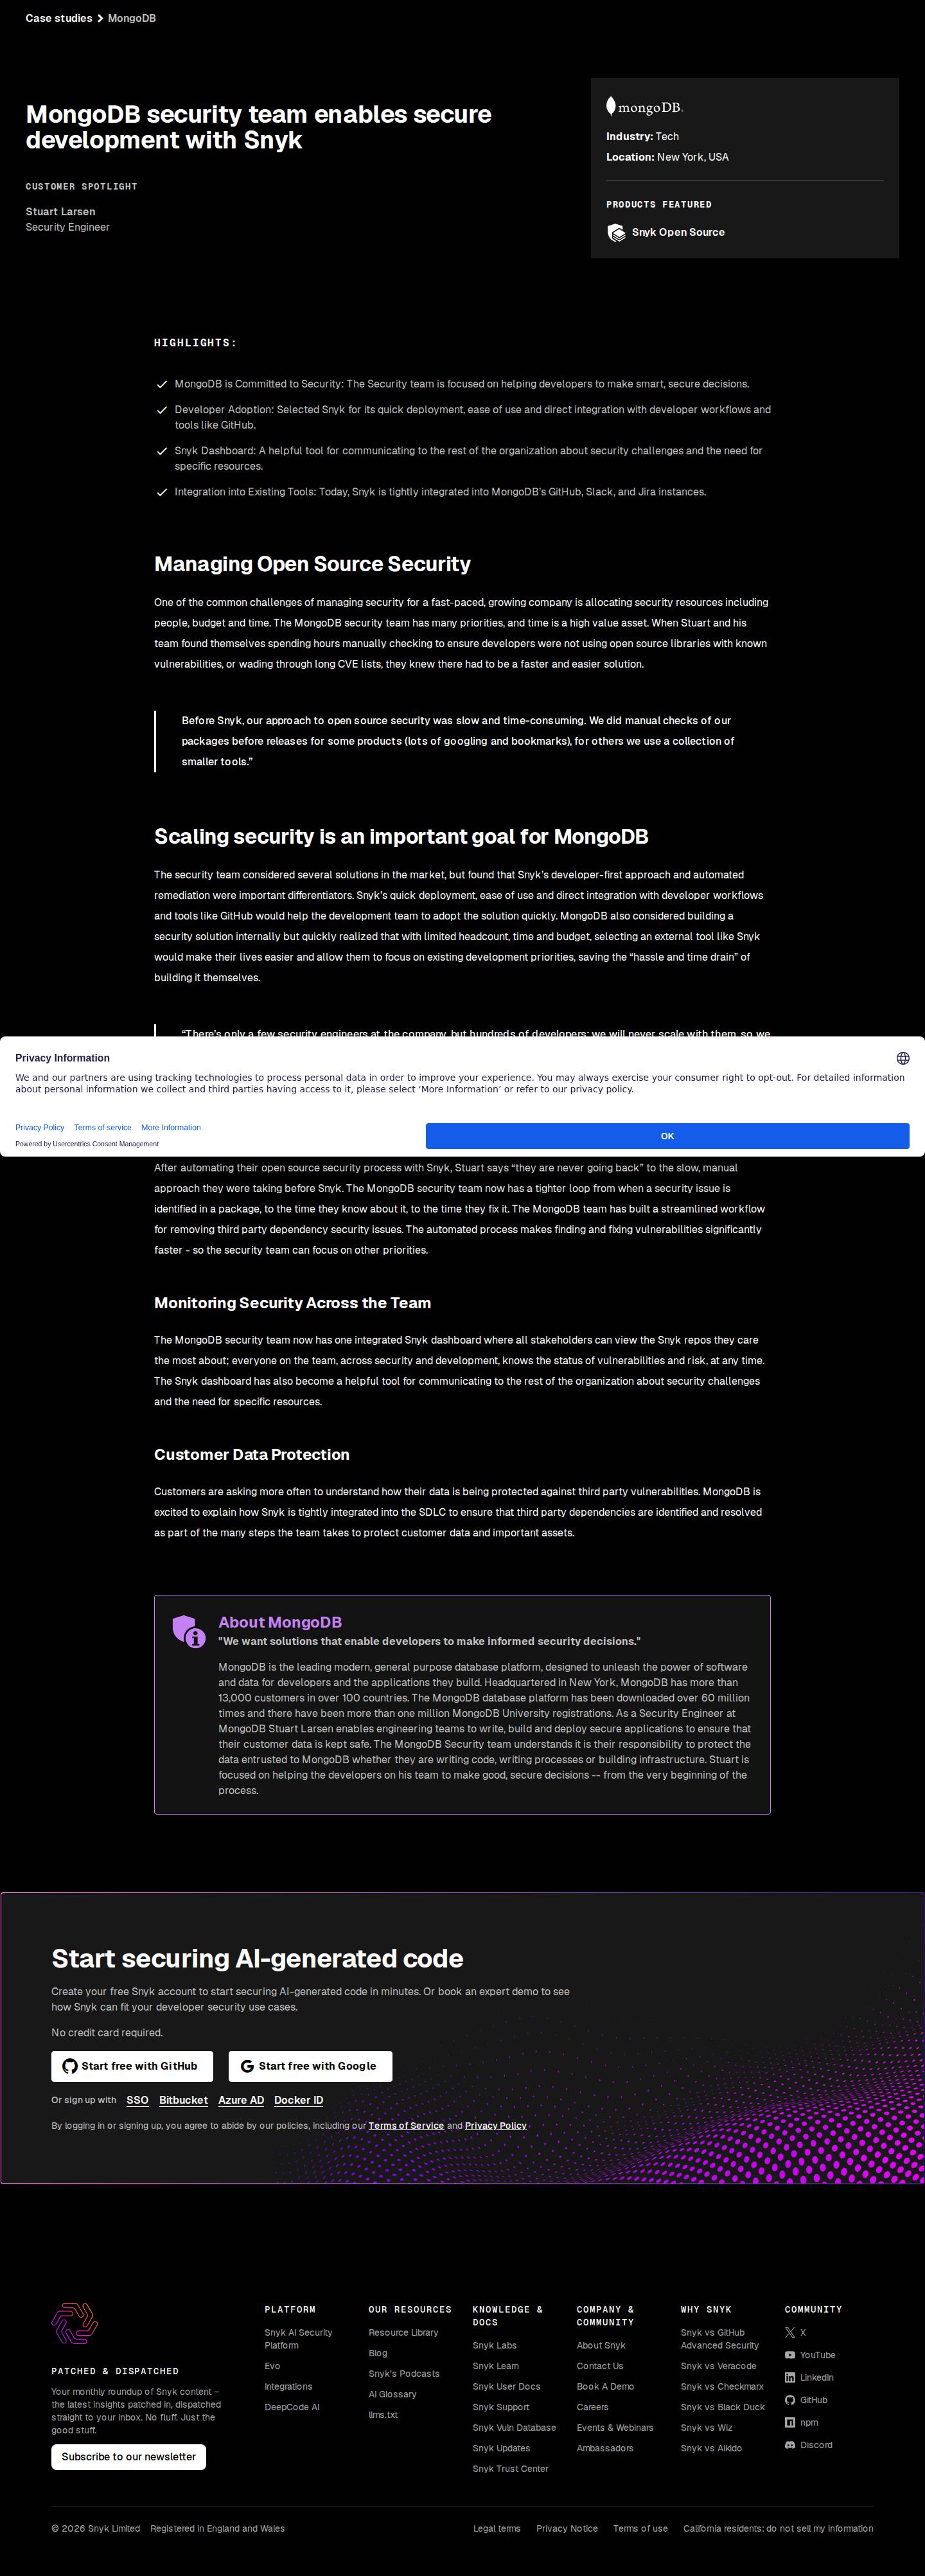
L'équipe de sécurité de MongoDB utilise Snyk Open Source pour détecter et corriger automatiquement les vulnérabilités connues des dépendances open source tierces, en remplacement des vérifications manuelles des paquets avant les mises en production. Snyk est intégré à GitHub, Slack et Jira, et son tableau de bord offre aux équipes de sécurité et de développement une visibilité partagée sur l'état des vulnérabilités.
Voir la preuve capturéeL’usage : comment MongoDB déploie Snyk
MongoDB's security team uses Snyk Open Source to automatically find and fix known vulnerabilities in third-party open source dependencies, replacing manual package checks before releases. Snyk is integrated with GitHub, Slack and Jira, and its dashboard gives security and development staff shared visibility into vulnerability status.
Le témoignage du client
L'entreprise compte seulement quelques ingénieurs en sécurité, mais des centaines de développeurs ; nous ne pourrons jamais passer à l'échelle avec eux, nous devons donc leur donner les moyens d'agir de manière proactive.Traduction automatique de l’anglaisVoir l’original
There’s only a few security engineers at the company, but hundreds of developers; we will never scale with them, so we must proactively enable them.Les autres outils IA utilisés par MongoDB
Autres relations publiques recensées sur usedby.
Explorer la stack IA de MongoDB
Les clients de Snyk dans le secteur Données et analytique
Des entreprises du même secteur, avec une preuve publique.
Voir tous les clients de Snyk
Consulter la source
Cette synthèse repose sur l’étude de cas publiée par Snyk. Nous vérifions la preuve publique ; les résultats sont ceux rapportés par l’éditeur.
snyk.io- Dernière vérification
- 10 nov. 2026
 Ouvrir la capture
Ce que dit le témoignage, et ce que nous avons vérifié
Ce que nous avons comparé à la page.
- L’extrait cité plus hautVérifié
Copié mot pour mot depuis la page, près du nom de MongoDB.
- MongoDB utilise SnykVérifié
Ligne de niveau Confirmé.
- Le résultat lui-mêmeNon vérifié
Nous le citons ; nous ne l’avons pas mesuré.
After automating their open source security process with Snyk, Stuart says “they are never going back” to the slow, manual approach they were taking before Snyk. The MongoDB security team now has a tighter loop from when a security issue is identified in a package, to the time they know about it, to the time they fix it.