Comment Rogo utilise E2B
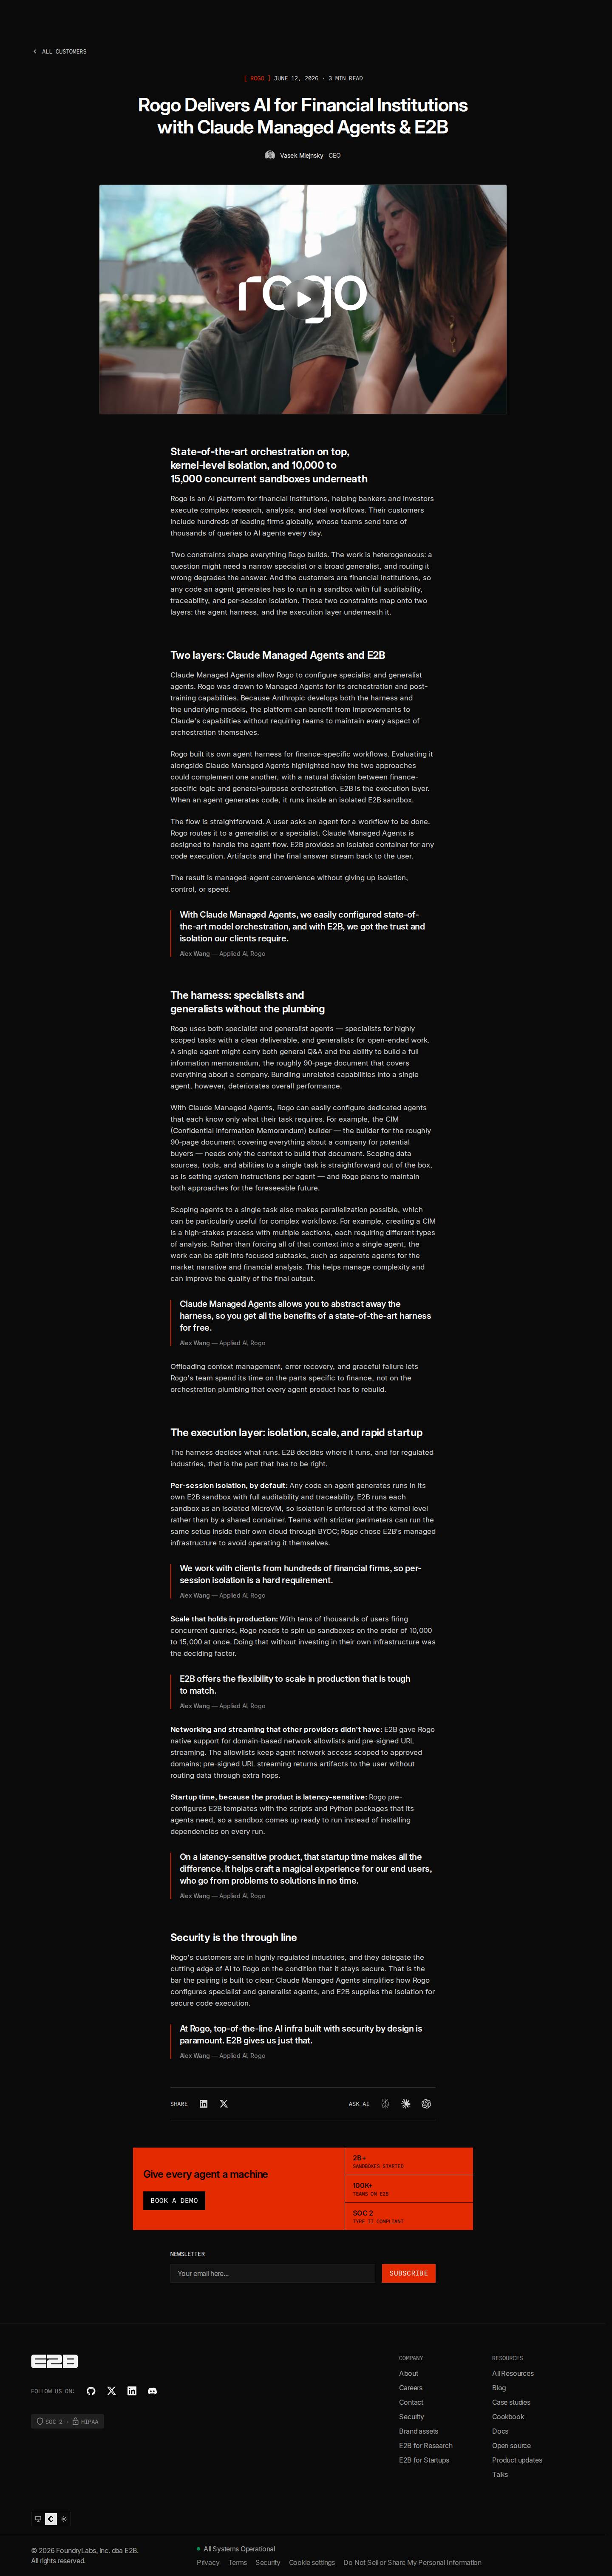
Rogo, une plateforme d'IA pour les institutions financières, exécute le code généré par ses agents d'IA dans des sandboxes E2B isolées, chaque session disposant de sa propre MicroVM, tandis que Claude Managed Agents assure l'orchestration des agents. Des modèles préconfigurés permettent aux sandboxes de démarrer prêtes à l'emploi.
Voir la preuve capturéeL’usage : comment Rogo déploie E2B
Rogo, an AI platform for financial institutions, runs code generated by its AI agents inside isolated E2B sandboxes, each session in its own MicroVM, while Claude Managed Agents handles agent orchestration. Pre-configured templates let sandboxes start ready to run.
Le témoignage du client
Nous travaillons avec des clients issus de centaines d'entreprises financières, c'est pourquoi l'isolation par session est une exigence impérative.Traduction automatique de l’anglaisVoir l’original
We work with clients from hundreds of financial firms, so per-session isolation is a hard requirement.Les autres outils IA utilisés par Rogo
Autres relations publiques recensées sur usedby.
Explorer la stack IA de Rogo
Les clients de E2B dans le secteur Intelligence artificielle
Des entreprises du même secteur, avec une preuve publique.
Voir tous les clients de E2B
Consulter la source
Cette synthèse repose sur l’étude de cas publiée par E2B. Nous vérifions la preuve publique ; les résultats sont ceux rapportés par l’éditeur.
e2b.dev- Source publiée
- 12 juin 2026
- Dernière vérification
- 10 nov. 2026
 Ouvrir la capture
Ce que dit le témoignage, et ce que nous avons vérifié
Ce que nous avons comparé à la page.
- L’extrait cité plus hautVérifié
Copié mot pour mot depuis la page, près du nom de Rogo.
- La date de publicationVérifié
Lue dans les métadonnées de la page, jamais devinée.
- Rogo utilise E2BVérifié
Ligne de niveau Confirmé.
- Le résultat lui-mêmeNon vérifié
Nous le citons ; nous ne l’avons pas mesuré.
Any code an agent generates runs in its own E2B sandbox with full auditability and traceability. E2B runs each sandbox as an isolated MicroVM, so isolation is enforced at the kernel level rather than by a shared container.