Del ticket a la pull request revisada: Cursor, Augment Code, Warp y Factory comparados
Qué documentan Cursor, Augment Code, Warp y Factory para llevar un ticket a una pull request revisada, y cuándo elegir cada uno. Fuentes de proveedores.
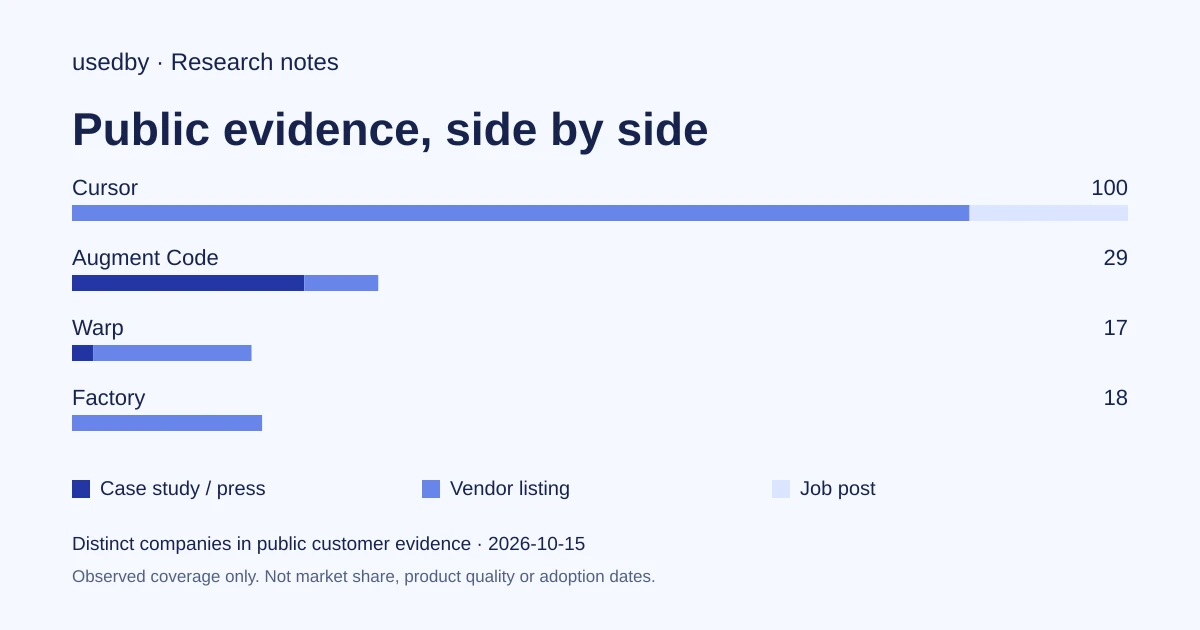
Del ticket a la PR revisada, según cada proveedor en sus propias páginas de producto, precios y seguridad
| Criterio | Cursor | Augment Code | Warp | Factory |
|---|---|---|---|---|
| Contexto del repositorio | El agente lee archivos y busca antes de editar; indexación y búsqueda semántica citadas como investigación; mecanismo sin describir.[1] | Context Engine en el núcleo de Cosmos, más conocimiento de organización compartido entre agentes y equipos.[2] | El archivo de factory enlaza repositorios, servidores MCP y gestores de tickets; cada ejecución descarga el código. Indexación semántica sin describir.[3] | AutoWiki por repositorio y puntuaciones de Agent Readiness; mecanismo de indexación sin detallar.[4] |
| Ejecución y entorno | Escritorio, CLI, Slack; agentes en la nube en paralelo. Autoalojamiento no indicado.[1] | Portátiles, VM de desarrollo, nube de Augment o AWS/GCP del cliente; 50 sesiones simultáneas en Standard y Business.[2] [5] | Nube de Warp o VPC autoalojada; modelo y arnés a elección; Factories en acceso anticipado.[3] | Instalación por CLI, Droid Computers en local, Mission Control; alojamiento de un solo inquilino en VPC según la página de seguridad.[4] |
| Validación del cambio | Revisión de PR en GitHub; automatizaciones de CI y vulnerabilidades. Aprobación humana por defecto sin precisar.[1] | Flota de revisión, Tester con capturas, quality gates que se pausan para la aprobación humana de acciones importantes.[2] | Puertas de aprobación en el archivo de factory, ejecuciones puntuadas, capturas o vídeo de los agentes.[3] | Revisión de código en cada PR con comentarios en línea; Droid Shield analiza el código generado; aprobaciones sin detallar.[4] |
| Permisos y despliegue | SOC 2 Type II, ISO 27001, ISO 42001; Privacy Mode sin entrenamiento; SSO, SCIM y CMEK documentados.[6] [1] | SOC 2 Type II, ISO 42001; sin entrenamiento por defecto; Enterprise: SSO/OIDC/SCIM y CMEK. SIEM, residencia y auditoría listados, plan sin precisar.[7] [5] [2] | SOC 2 Type 2, datos en EE. UU., retención cero en Enterprise, DPA publicado; la página trata del terminal.[8] [9] | SOC 2, ISO 27001, ISO 42001 listados; sin entrenamiento por defecto; DPA publicado; registros de auditoría exportables a SIEM.[10] [11] [12] |
Fuentes
La necesidad común: un ticket de entrada, una pull request revisada de salida
Los cuatro proveedores describen agentes que toman una tarea de ingeniería y devuelven algo que una persona puede revisar. No llegan por el mismo camino. Cursor es un editor de código con CLI, integración con Slack y agentes en la nube. Augment Code vende Cosmos, una plataforma de orquestación construida sobre un motor de contexto. Warp combina un terminal, un Agent CLI y Warp Factories, flotas de agentes definidas en código. Factory crea agentes llamados Droids y los rodea de revisión de código, analítica y automatizaciones.
Esta comparación sigue una sola tarea: un ticket en un repositorio existente, implementado por un agente, que termina en una pull request que una persona puede leer y aprobar. No es un ranking y no incluye ningún benchmark. Todo se basa en páginas de producto, precios y seguridad de los proveedores leídas el 15 de octubre de 2026, así que describe lo que dicen los proveedores. Cuando una página calla, el punto es desconocido, no inexistente. Warp Factories se presenta como acceso anticipado, algo relevante para un despliegue.
Fuentes: cursor.com · augmentcode.com · warp.dev · factory.com
Contexto del repositorio: qué documenta cada página
La página de inicio de Cursor muestra a su agente leyendo archivos y haciendo búsquedas antes de editar, y cita la indexación segura del código y la búsqueda semántica entre sus temas de investigación publicados. Cómo funciona la indexación no se explica en esa página. Cursor también lista conexiones de su marketplace como Slack, Notion, Docker o Google Drive, que pueden aportar contexto ajeno al código.
Augment Code sitúa un Context Engine en el núcleo de Cosmos y describe conocimiento de organización compartido, es decir, memoria común entre agentes y equipos. Sus disparadores cubren GitHub, GitLab, Slack, Linear y Jira. En un caso de estudio publicado por Augment, el equipo de Handoff indica que la herramienta respetaba su arquitectura y sus convenciones de nombres, y que conectar Linear y Figma mediante MCP le daba más detalle de implementación.
Warp define una factory en un archivo de configuración que conecta repositorios, secretos, servidores MCP, cuentas en la nube e integraciones con Slack, Linear o Jira; cada ejecución descarga el código pertinente. La página no describe indexación semántica, así que es una pregunta abierta. Factory destaca AutoWiki, una wiki viva por repositorio, y Agent Readiness, una puntuación por repositorio, sin detallar cómo se indexa el código.
Fuentes: cursor.com · Marketplace (cursor.com) · augmentcode.com · Handoff scaling with augment code (augmentcode.com) · warp.dev · factory.com
Dónde se ejecuta el agente
Cursor existe como aplicación de escritorio, CLI y aplicación de Slack. Sus agentes en la nube se describen como máquinas propias que construyen, prueban y demuestran el trabajo en paralelo. El marketplace incluye automatizaciones como corregir con una pull request los errores reportados en un canal de Slack, o clasificar tickets de Linear abriendo pull requests para arreglos sencillos. El autoalojamiento no se menciona en las páginas leídas.
Augment indica que Cosmos funciona en portátiles, máquinas virtuales de desarrollo, su propia nube gestionada o la nube del cliente en AWS o GCP, con entornos aislados. Su página de precios menciona cómputo estándar, modo daemon y 50 sesiones simultáneas en Standard y Business, y cómputo personalizado multirregión en Enterprise. Standard cuesta 20 $ al mes y Business 100 $, tarifa fija hasta 50 puestos, con uso compartido. El uso de modelos se factura al precio público del proveedor más un 40 % de comisión de servicio, según el proveedor.
Warp afirma que las factories pueden ejecutarse en su nube o autoalojadas en tu propia VPC, con cualquier modelo o arnés, y que nadie necesita el terminal de Warp para usarlas: el trabajo llega desde Slack, Linear, Jira, GitHub o GitLab. El precio se describe como por uso, por ejecución de agente. Factory se instala por CLI y menciona los Droid Computers, hardware dedicado que ejecuta agentes en local con estado persistente, y Mission Control para seguir las ejecuciones. Su página de seguridad describe un entorno de un solo inquilino con su propia VPC; la ejecución en la nube de tickets no se detalla en la página de inicio.
Fuentes: cursor.com · augmentcode.com · Pricing (augmentcode.com) · warp.dev · factory.com
Cómo se comprueba el cambio antes de la aprobación humana
Cursor dice revisar pull requests en GitHub, y su demo muestra tareas listas para revisión. Su marketplace lista automatizaciones para corregir fallos de CI, atender comentarios de revisión y buscar vulnerabilidades, y una que asigna revisores y aprueba automáticamente las pull requests de bajo riesgo. No se precisa si la aprobación humana es obligatoria por defecto, así que el diseño de aprobación depende de cómo configures esas automatizaciones.
Augment describe una flota de revisión de código, un Tester que ejercita el cambio de extremo a extremo y publica resultados con capturas, y quality gates donde el trabajo se pausa para revisión y las acciones importantes requieren la aprobación de una persona. Es el lenguaje de punto de control humano más explícito de los cuatro. Su FAQ de precios distingue la revisión de código estándar para pull requests de GitHub de una versión Enterprise con analítica, listas de usuarios permitidos y soporte multiorganización.
El archivo de factory de Warp fija disparadores, agentes, modelos y puertas de aprobación; Warp dice que cada ejecución se puntúa y que los agentes capturan una imagen o un vídeo como prueba antes de la pull request. Las cifras de su página son ilustraciones, no mediciones. Factory ofrece revisión de código en cada pull request con comentarios en línea, automatizaciones en las que los droids planifican, ejecutan y validan, y Droid Shield, que según Factory detecta vulnerabilidades, errores y problemas de propiedad intelectual en el código generado. Sus puntos de aprobación no se detallan.
Fuentes: cursor.com · augmentcode.com · warp.dev · factory.com
Qué muestran los flujos de trabajo de clientes
Rectangle Health, empresa de pagos sanitarios con 30 ingenieros, ofrece la historia publicada más cercana a un recorrido de ticket a pull request, en el propio caso de estudio de Warp. Es un despliegue de Oz: un ingeniero sénior conectó agentes en Oz, la plataforma de orquestación en la nube de Warp, al flujo de Jira para que un ticket llegara a una pull request, y luego añadió un bot de Slack. El resultado, Rex, clasifica las peticiones y las dirige a agentes de investigación, desarrollo, revisión y QA. Warp informa de unas 100 ejecuciones de agentes en la nube por semana, normalmente de 3 a 10 minutos entre la mención en Slack y la pull request, y 139 commits en 11 repositorios en 60 días de desarrollo activos.
El caso cita Oz, Warp Terminal y disparadores de Slack y Jira como productos usados. No menciona Warp Factories, así que no valida Factories. Sí muestra un bucle de tickets construido por el cliente. El equipo cuenta que pequeñas tareas pendientes, como consultas SQL lentas, llevaban meses sin atenderse, y cuando el CTO probó los agentes con esas consultas, devolvieron dos pull requests en dos repositorios.
Los casos de Augment muestran otro tipo de trabajo. Handoff, equipo de 13 personas con VS Code, delegó piezas como pantallas desde Figma y afinó otras partes en paralelo. La página de Augment indica que el tiempo de ciclo de las pull requests de ese equipo pasó de 2,14 a 1,07 horas entre agosto y noviembre de 2025. Peek, con unos 25 ingenieros, probó tres semanas cada uno GitHub Copilot, Cursor y Augment, e informa de que la automatización de pruebas pasó de dos o tres días a unas pocas horas. La página no da resultados de Cursor, así que no es un cara a cara. Ambas historias tratan sobre todo de un asistente dentro del flujo del desarrollador, no de un bucle de tickets de Cosmos.
La página de clientes de Cursor incluye testimonios de empresas como Optiver, que habla de un despliegue en toda la firma, y Mercado Libre, que menciona funcionalidades construidas en un día en algunos casos. Son testimonios de adopción, no recorridos de ticket a pull request. La historia de Docker con Warp trata del terminal, no de agentes sobre tickets: una biblioteca compartida de más de 40 comandos en Warp Drive, junto con consultas a Warp AI, redujo la incorporación de unas cuatro semanas a tres. Para Factory, este artículo se apoya en páginas de producto y de confianza, así que su flujo se describe con los términos del proveedor.
Fuentes: Rectangle health uses warp to build a self improving ai teammate (warp.dev) · warp.dev · Handoff scaling with augment code (augmentcode.com) · Peek (augmentcode.com) · augmentcode.com · Customers (cursor.com) · Docker (warp.dev) · factory.com
Seguridad, permisos y condiciones sobre los datos
Cursor cita SOC 2 Type II, ISO 27001 e ISO 42001, y su página de seguridad nombra también AIUC-1. Dice que con Privacy Mode activado no entrena con tus datos, y que los administradores de equipo pueden imponerlo. Su documentación cubre SSO y SCIM, CMEK, registros de cumplimiento y seguridad de red de los agentes en la nube. Augment cita SOC 2 Type II e ISO 42001 y afirma que por defecto no entrena con datos de clientes. Su página de precios resume Enterprise como soporte de SSO, OIDC y SCIM, más CMEK y cumplimiento de ISO 42001. En su comparativa de seguridad, la misma página nombra además integración con SIEM, opciones de residencia de datos, controles de acceso granulares y pistas de auditoría, pero el texto no muestra qué plan incluye cada uno.
Warp declara tener una atestación SOC 2 Type 2, almacenar datos en Estados Unidos sobre Google Cloud, cifrar con AES-256 y TLS 1.3, ofrecer retención cero para IA en Enterprise y publicar un acuerdo de tratamiento de datos. Esa página describe el terminal y sus funciones de IA, así que confirma qué se aplica a Factories, que Warp dice poder autoalojarse. El portal de confianza de Factory lista material de SOC 2, ISO 27001 e ISO 42001 y subencargados publicados; Factory dice no entrenar con datos de clientes por defecto y publica un DPA que indica tratamiento principal en Estados Unidos. Sus avisos recientes añaden a Meta, Databricks, Snowflake y Mistral como subencargados para el procesamiento con modelos de IA.
Fuentes: Security (cursor.com) · cursor.com · Security (augmentcode.com) · Pricing (augmentcode.com) · augmentcode.com · Security (warp.dev) · Data processing addendum (warp.dev) · trust.factory.com · Security (factory.com) · Data processing agreement (factory.com)
A quién preseleccionar y qué preguntar en la demostración
Son sugerencias editoriales, no afirmaciones de los proveedores. Preselecciona Cursor si tus desarrolladores ya trabajan en un editor y quieres un solo producto para el trabajo interactivo y los agentes en la nube lanzados desde Slack y GitHub. Preselecciona Augment Code si quieres bucles orquestados con puntos de control humanos explícitos, memoria compartida y la opción de ejecutar en tu propia nube. Preselecciona Warp Factories si quieres toda la configuración como código, libertad para elegir modelo y arnés, y autoalojamiento, y aceptas el acceso anticipado; pide a Warp pruebas específicas de Factories, porque el caso de cliente leído aquí trata de Oz. Preselecciona Factory si pesan más el alojamiento de un solo inquilino, los registros de auditoría exportables a un SIEM y la analítica de uso.
Cuatro preguntas los separan en una demostración. ¿Dónde se ejecuta el código y puede quedarse en nuestra red? ¿Quién debe aprobar antes de abrir o fusionar una pull request, y es obligatorio u opcional? ¿Qué pruebas acompañan a la pull request, como resultados de tests o capturas? ¿Y qué documentos de seguridad cubren exactamente la superficie de producto que usaríamos? El número de clientes públicos no indica preferencia, y las cifras de clientes anteriores, informadas por los proveedores sobre equipos distintos, no se pueden comparar entre sí.
Fuentes: cursor.com · augmentcode.com · warp.dev · factory.com
Método y límites
2026-10-15
Esta instantánea fechada cuenta empresas distintas con pruebas públicas de clientes. CONFIRMED indica un caso de estudio, testimonio identificado o fuente de prensa; OBSERVED, una lista de clientes del proveedor; SIGNAL, una oferta de empleo. Los tres niveles cuentan, con distinta solidez. Se excluyen las líneas retiradas o sin nivel. Los ejemplos son una selección limitada verificada en los últimos 90 días. Los datos del proveedor tienen fuentes comprobadas en los últimos 60 días. La cobertura es desigual y la ausencia de pruebas es desconocida. Las cifras no miden cuota de mercado ni rendimiento; las fechas de captura no son fechas de adopción.
Fuentes
- cursor.comcursor.com
- augmentcode.comaugmentcode.com
- warp.devwarp.dev
- factory.comfactory.com
- Pricing (augmentcode.com)augmentcode.com
- Security (cursor.com)cursor.com
- Security (augmentcode.com)augmentcode.com
- Security (warp.dev)warp.dev
- Data processing addendum (warp.dev)warp.dev
- trust.factory.comtrust.factory.com
Preguntas
¿Las cuatro herramientas parten de un ticket o de un mensaje de chat?
Tres nombran sus vías de disparo. Augment nombra GitHub, GitLab, Slack, Linear y Jira. Warp nombra Slack, Linear, Jira, GitHub y GitLab. Cursor muestra Slack y automatizaciones de marketplace para Linear y GitHub Actions. La página de inicio de Factory describe automatizaciones en las que los droids planifican, ejecutan y validan, pero no lista las fuentes de disparo, así que conviene confirmarlas con Factory.
¿Se usa mi código para entrenar modelos?
Augment y Factory dicen que los datos de clientes no se usan para entrenar por defecto. Cursor dice que no entrena con tus datos cuando Privacy Mode está activado, algo que los administradores pueden imponer. La página de Warp describe retención cero de datos de IA en su plan Enterprise; no usa la misma formulación sobre el entrenamiento.
¿Warp Factories es el mismo producto que el terminal de Warp?
No. Warp indica que Factories es un producto aparte y que nadie necesita el terminal para usarlo. Factories se presenta como acceso anticipado, y la página de seguridad leída describe el terminal y sus funciones de IA, así que comprueba qué condiciones se aplican a Factories.
¿Los resultados de clientes demuestran que una herramienta es más rápida?
No. Las cifras proceden de historias publicadas por los proveedores sobre equipos, métricas y periodos distintos, como Rectangle Health con Oz de Warp o Handoff y Peek con Augment. Para Cursor y Factory, las páginas leídas ofrecen testimonios o afirmaciones de producto, no datos de flujo comparables.
¿Cuánto cuestan las herramientas?
Augment publica Standard a 20 $ al mes y Business a 100 $, cada uno con tarifa fija hasta 50 puestos, y Enterprise bajo consulta. Warp describe el precio de Factories como por uso, por ejecución de agente. Los precios de Cursor y Factory no figuraban en las páginas leídas, así que considéralos desconocidos.
Herramientas citadas en este artículo
 Augment CodePlataforma de agentes (Cosmos) y motor de contexto que automatizan revisión de código, ticket a PR y correcciones.
 CursorEditor de código con IA y agente de programación que convierte ideas en código
 WarpEntorno de desarrollo agéntico: terminal moderna, agente de código en CLI y flotas de agentes en la nube.
 FactoryAgentes IA para el desarrollo de software
Explorar los datos
Quién usa qué herramienta de IA, y cómo se encontró cada línea.