De una idea de negocio a una aplicación Lovable utilizable: qué revisar antes de usar datos reales
Cómo pasar de un prompt a una aplicación Lovable publicada y qué accesos, datos y reglas de publicación decidir antes de usar datos reales.
De la idea a la primera pantalla
Lovable se presenta como un creador de aplicaciones con IA que genera aplicaciones web completas y sitios a partir de un prompt en un chat. Se describe lo que se quiere, se afina en la conversación y luego se publica. Entre las funciones listadas figuran las ediciones visuales, un backend y una base de datos integrados, la sincronización con GitHub y la publicación en un clic.
La herramienta convierte una descripción en una pantalla que funciona. No hace por usted el planteamiento de negocio. Antes del primer prompt conviene anotar quién usará la aplicación, qué datos tocará y qué herramienta u hoja de cálculo sustituye. Es una sugerencia editorial, no una función de Lovable.
El caso de Sentry muestra lo ligera que puede ser una primera versión. Según el relato publicado por Lovable, su director de ingresos aportó una captura de una hoja de precios y obtuvo una primera calculadora de ROI en una hora aproximadamente, más otra hora de ajustes. Es un relato del proveedor y trata de una herramienta comercial, no de una aplicación con fichas de clientes.
Fuentes: Lovable (usedby.ai) · Sentry (lovable.dev)
Interfaz y datos: dónde se almacena todo
La página de seguridad de Lovable indica que Lovable Cloud admite alojamiento regional en la UE, Estados Unidos y Asia-Pacífico, y que los datos permanecen por defecto en la región elegida. El Trust Center enumera los subencargados, entre ellos Supabase para bases de datos de clientes y autenticación (UE por defecto) y Google Cloud para aplicaciones, bases de datos e infraestructura de la plataforma.
El almacenamiento y el procesamiento por los modelos son preguntas distintas. La misma lista menciona la inferencia de IA con AWS Bedrock en Estados Unidos (Oregón) y Microsoft Azure AI Foundry en regiones de la UE y de EE. UU. La página de precios incluye la inferencia en la UE en el plan Enterprise. Si sus datos deben quedarse en una región, pregunte qué plan y qué ajuste valen también para la inferencia, no solo para la base de datos.
Sobre el entrenamiento, la página de seguridad dice que los datos de los planes Business y Enterprise no se usan para entrenar modelos, y que los suscriptores de Free y Pro pueden excluirse en los ajustes de la cuenta. Hay un acuerdo de tratamiento de datos disponible en el Trust Center. Qué tipos de datos tendrá la aplicación (públicos, internos, personales, regulados) sigue siendo una decisión de su equipo.
Fuentes: Security (lovable.dev) · trust.lovable.dev · Pricing (lovable.dev)
Autenticación y accesos
La página de seguridad indica que Lovable se integra con proveedores SAML y OIDC como Okta, Azure AD y Google, y admite aprovisionamiento SCIM. Los permisos se basan en roles y se aplican en el servidor. Edición, aprobación y publicación son permisos separados, de modo que quien construye no es automáticamente quien publica.
Aquí importan los niveles de plan. Según la página de precios, Pro (25 $ al mes) añade roles y permisos de usuario y dominios personalizados. Business (50 $ al mes) añade acceso por roles, SSO, publicación interna y un centro de seguridad. Enterprise añade SCIM, registros de auditoría, restricciones sobre quién publica e invita, y detección de datos sensibles.
El caso de Creandum señala que los controles de acceso por roles y la autenticación permiten a sus equipos crear aplicaciones con información financiera y jurídica sensible. Eso muestra el patrón en uso en una firma de capital riesgo. No explica cómo se configuraron ni se revisaron esos controles.
Fuentes: Security (lovable.dev) · Pricing (lovable.dev) · Creandum (lovable.dev)
Integraciones: lo que muestran las fuentes
La descripción del producto cita la sincronización con GitHub y los front ends para API existentes entre los usos habituales. La página de precios añade GitHub Enterprise (en la nube o autoalojado) y un registro npm privado en Enterprise. El Trust Center enlaza una explicación de conectores, pero este artículo no detalla los conectores uno por uno.
Productiv ilustra un modelo de trabajo. Su director de operaciones de almacén construye la primera versión de cada aplicación, y dos desarrolladores convierten los prototipos en aplicaciones de producción, encargándose de la optimización, la seguridad y las conexiones API. Según el caso, las aplicaciones se conectan a los sistemas existentes mediante API, y la aplicación móvil ProQuality está enlazada con su sistema de gestión de almacén.
Sentry describe una capa sobre una herramienta existente, no un reemplazo. Su panel comercial aún no está en producción; el plan declarado es conectarlo con Salesforce mediante API o MCP. Es una intención, no una integración entregada.
Fuentes: Lovable (usedby.ai) · Pricing (lovable.dev) · trust.lovable.dev · Productiv (lovable.dev) · Sentry (lovable.dev)
Publicación y mantenimiento
Según la página de seguridad, un análisis básico se ejecuta en cada publicación y revisa la configuración de la base de datos, las reglas RLS y los ajustes del proyecto en la nube en unos 10 a 15 segundos. Un análisis más profundo se lanza a petición y tarda unos tres minutos. Los administradores pueden activar la corrección automática de hallazgos que no rompen nada y bloquear la publicación ante hallazgos críticos.
Un detalle no coincide entre páginas. La página de seguridad dice que los espacios Business y Enterprise pueden programar análisis profundos recurrentes, mientras que la página de precios los lista solo en Enterprise. Confirme cuál se aplica a su plan.
El mantenimiento es sobre todo una cuestión de responsabilidad. Pro incluye 100 créditos mensuales con traspaso, dominios personalizados y retirada de la insignia; Enterprise lista la retirada automática de aplicaciones abandonadas. Creandum declara más de 100 aplicaciones creadas en algo más de un año: con ese ritmo, cada aplicación necesita un responsable designado.
Fuentes: Security (lovable.dev) · Pricing (lovable.dev) · Creandum (lovable.dev)
Una guía de decisión: prototipo, herramienta interna o producción
Esta guía es una recomendación editorial, no una capacidad del proveedor. Para un prototipo sin datos reales basta el plan Free para explorar; la página de precios indica que no hace falta tarjeta de crédito. Para una herramienta interna limitada, revise los controles del nivel Business, designe un responsable y pida que alguien revise las reglas de acceso a la base de datos antes de que entre el personal.
Para producción o datos personales, siga el patrón de Productiv: primero una persona de negocio construye, y antes del lanzamiento hay una revisión técnica. Valore Enterprise si necesita registros de auditoría, SCIM o detección de datos sensibles. Lovable lista SOC 2 Type II e ISO 27001, y dice que su auditoría SOC 2 cubrió de febrero a agosto de 2026 sin excepciones. Eso describe a Lovable como empresa, no a su aplicación.
Las cifras de ahorro, como más de 250 000 $ en Creandum o más de 100 000 $ anuales en Productiv, las comunican Lovable y sus clientes. Corresponden a poblaciones y métricas distintas y no deben leerse como una comparación entre empresas.
Fuentes: Pricing (lovable.dev) · trust.lovable.dev · Productiv (lovable.dev) · Creandum (lovable.dev)
Método y límites
2026-10-15
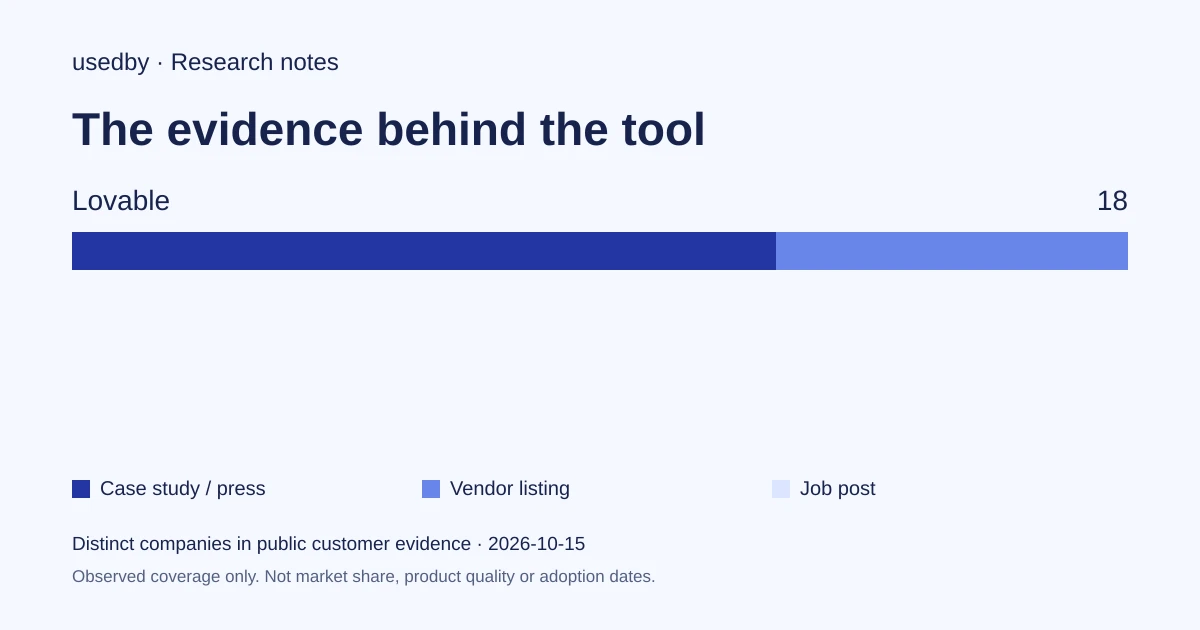
Esta instantánea fechada cuenta empresas distintas con pruebas públicas de clientes. CONFIRMED indica un caso de estudio, testimonio identificado o fuente de prensa; OBSERVED, una lista de clientes del proveedor; SIGNAL, una oferta de empleo. Los tres niveles cuentan, con distinta solidez. Se excluyen las líneas retiradas o sin nivel. Los ejemplos son una selección limitada verificada en los últimos 90 días. Los datos del proveedor tienen fuentes comprobadas en los últimos 60 días. La cobertura es desigual y la ausencia de pruebas es desconocida. Las cifras no miden cuota de mercado ni rendimiento; las fechas de captura no son fechas de adopción.
Fuentes
- Sentry (lovable.dev)lovable.dev
- Security (lovable.dev)lovable.dev
- trust.lovable.devtrust.lovable.dev
- Pricing (lovable.dev)lovable.dev
- Creandum (lovable.dev)lovable.dev
- Productiv (lovable.dev)lovable.dev
Preguntas
¿Puedo usar datos reales de clientes en una aplicación Lovable?
Lovable documenta alojamiento regional, acceso por roles, análisis de seguridad al publicar y un acuerdo de tratamiento de datos. Decidir si su tipo de datos es adecuado corresponde a su equipo. Para datos personales o regulados, prevea una revisión técnica: es una recomendación editorial.
¿Qué plan añade SSO y controles de publicación?
Según la página de precios, Business (50 $ al mes) incluye SSO, acceso por roles, publicación interna y un centro de seguridad. Enterprise añade SCIM, registros de auditoría y límites sobre quién puede publicar e invitar.
¿Se usan mis datos para entrenar modelos?
La página de seguridad dice que los datos de Business y Enterprise no se usan para entrenar modelos. Los suscriptores de Free y Pro pueden excluirse en los ajustes de la cuenta.
¿Hace Lovable una comprobación de seguridad antes de publicar?
Sí, según su página de seguridad: un análisis básico en cada publicación y uno más profundo a petición. Los administradores pueden bloquear la publicación ante hallazgos críticos. Es la descripción del proveedor, no una prueba independiente.
Herramientas citadas en este artículo
Explorar los datos
Quién usa qué herramienta de IA, y cómo se encontró cada línea.