Comment Coveo utilise Snyk
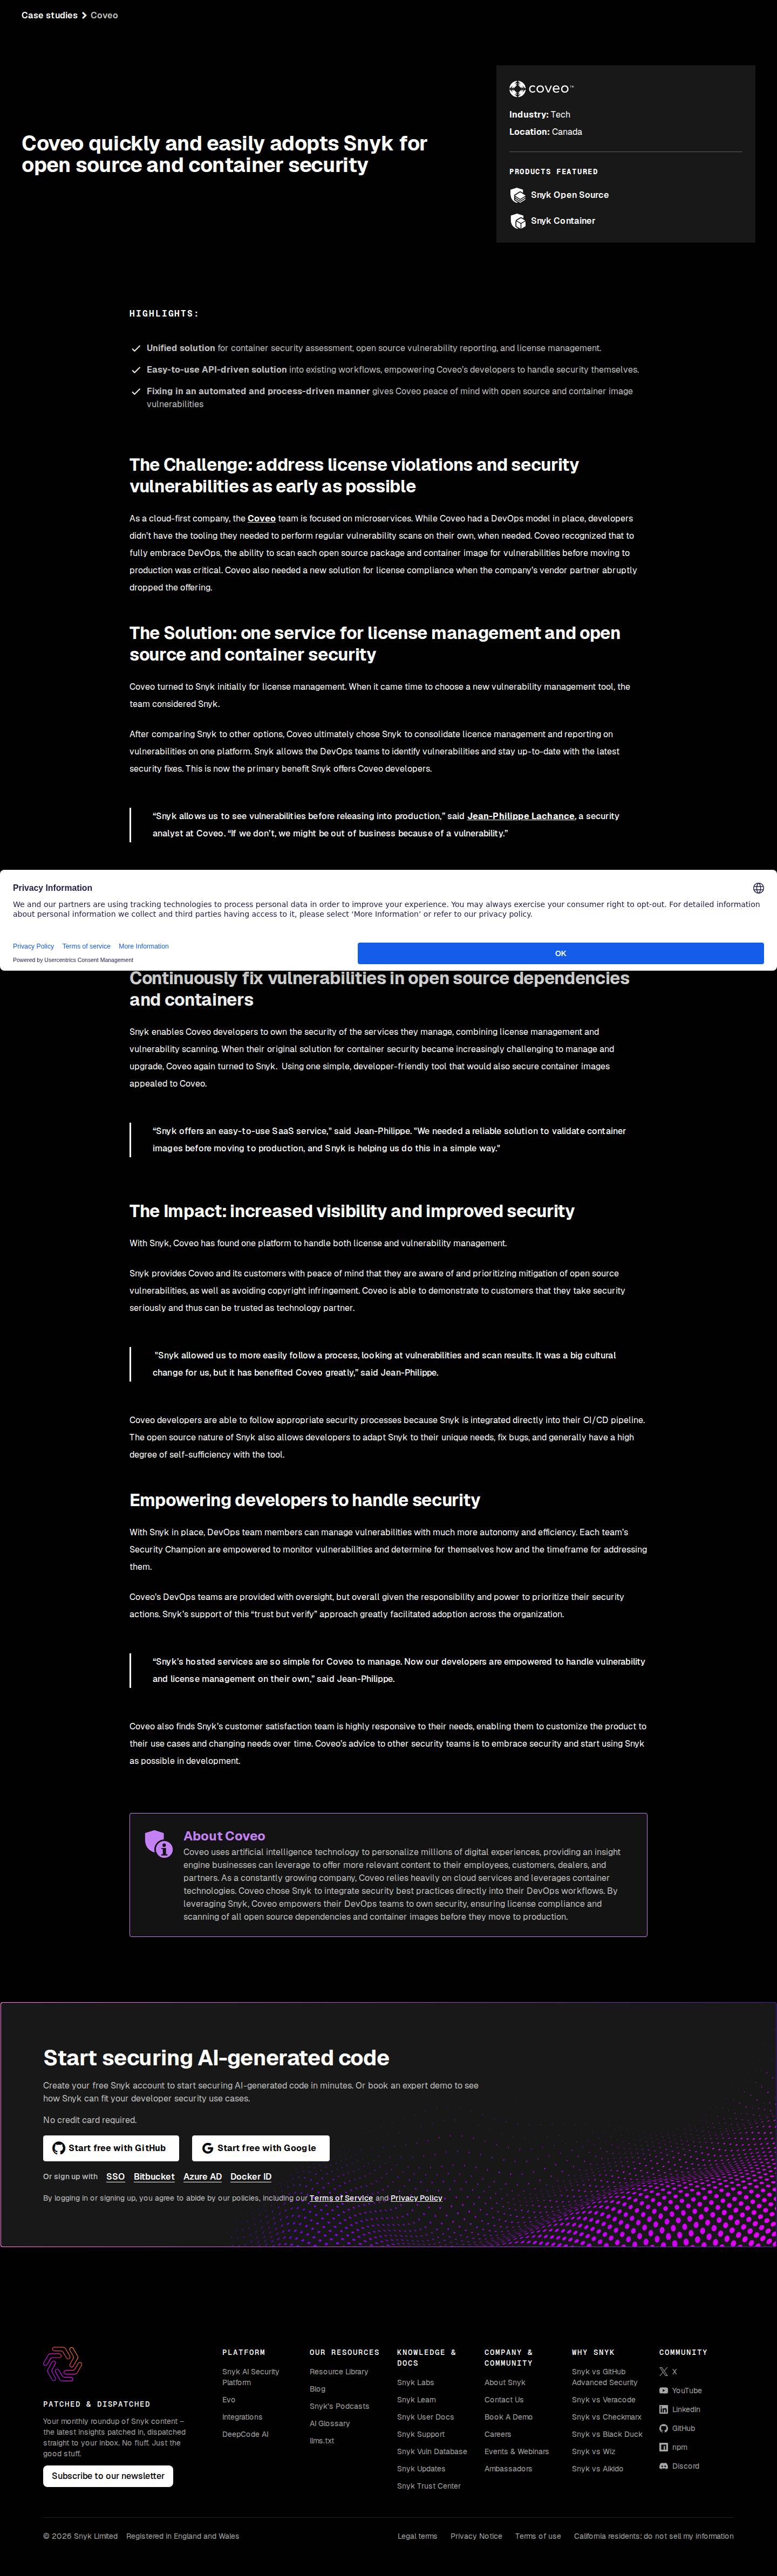
Coveo utilise Snyk pour analyser les dépendances open source et les images de conteneurs à la recherche de vulnérabilités avant leur mise en production, et pour gérer les licences open source. L'outil est intégré au pipeline CI/CD et utilisé via l'API, y compris un système d'alertes Slack pour les mises à jour sur les vulnérabilités.
Voir la preuve capturéeL’usage : comment Coveo déploie Snyk
Coveo uses Snyk to scan open source dependencies and container images for vulnerabilities before they reach production, and to manage open source licenses. It is integrated into the CI/CD pipeline and used via API, including a Slack alert system for vulnerability updates.
Le témoignage du client
Snyk nous permet de voir les vulnérabilités avant la mise en production.Traduction automatique de l’anglaisVoir l’original
Snyk allows us to see vulnerabilities before releasing into productionLes autres outils IA utilisés par Coveo
Autres relations publiques recensées sur usedby.
Explorer la stack IA de Coveo
Les clients de Snyk dans le secteur Intelligence Artificielle
Des entreprises du même secteur, avec une preuve publique.
Voir tous les clients de Snyk
Consulter la source
Cette synthèse repose sur l’étude de cas publiée par Snyk. Nous vérifions la preuve publique ; les résultats sont ceux rapportés par l’éditeur.
snyk.io- Dernière vérification
- 10 nov. 2026
 Ouvrir la capture
Ce que dit le témoignage, et ce que nous avons vérifié
Ce que nous avons comparé à la page.
- L’extrait cité plus hautVérifié
Copié mot pour mot depuis la page, près du nom de Coveo.
- Coveo utilise SnykVérifié
Ligne de niveau Confirmé.
- Le résultat lui-mêmeNon vérifié
Nous le citons ; nous ne l’avons pas mesuré.
Snyk enables Coveo developers to own the security of the services they manage, combining license management and vulnerability scanning.