Der Anwendungsfall: wie MongoDB Snyk einsetzt
MongoDB's security team uses Snyk Open Source to automatically find and fix known vulnerabilities in third-party open source dependencies, replacing manual package checks before releases. Snyk is integrated with GitHub, Slack and Jira, and its dashboard gives security and development stakeholders a shared view of vulnerability status.
In den Worten des Kunden
There’s only a few security engineers at the company, but hundreds of developers; we will never scale with them, so we must proactively enable them.Weitere KI-Tools von MongoDB
Weitere öffentliche Beziehungen, die auf usedby erfasst sind.
 Augment CodeBestätigt
 ProfoundBestätigt
 RoxBestätigt
 BraintrustBeobachtet
 Common RoomBeobachtet
 CursorBeobachtet
Nutzer von Snyk in der Branche Daten & Analytics
Unternehmen derselben Branche, mit öffentlichen Belegen.
Alle Kunden von Snyk ansehen
Direkt zur Quelle
Auf Basis der veröffentlichten Fallstudie von Snyk. Wir prüfen die öffentlichen Belege; die Ergebnisse gibt der Anbieter an.
snyk.io- Zuletzt geprüft
- 7. Okt. 2026
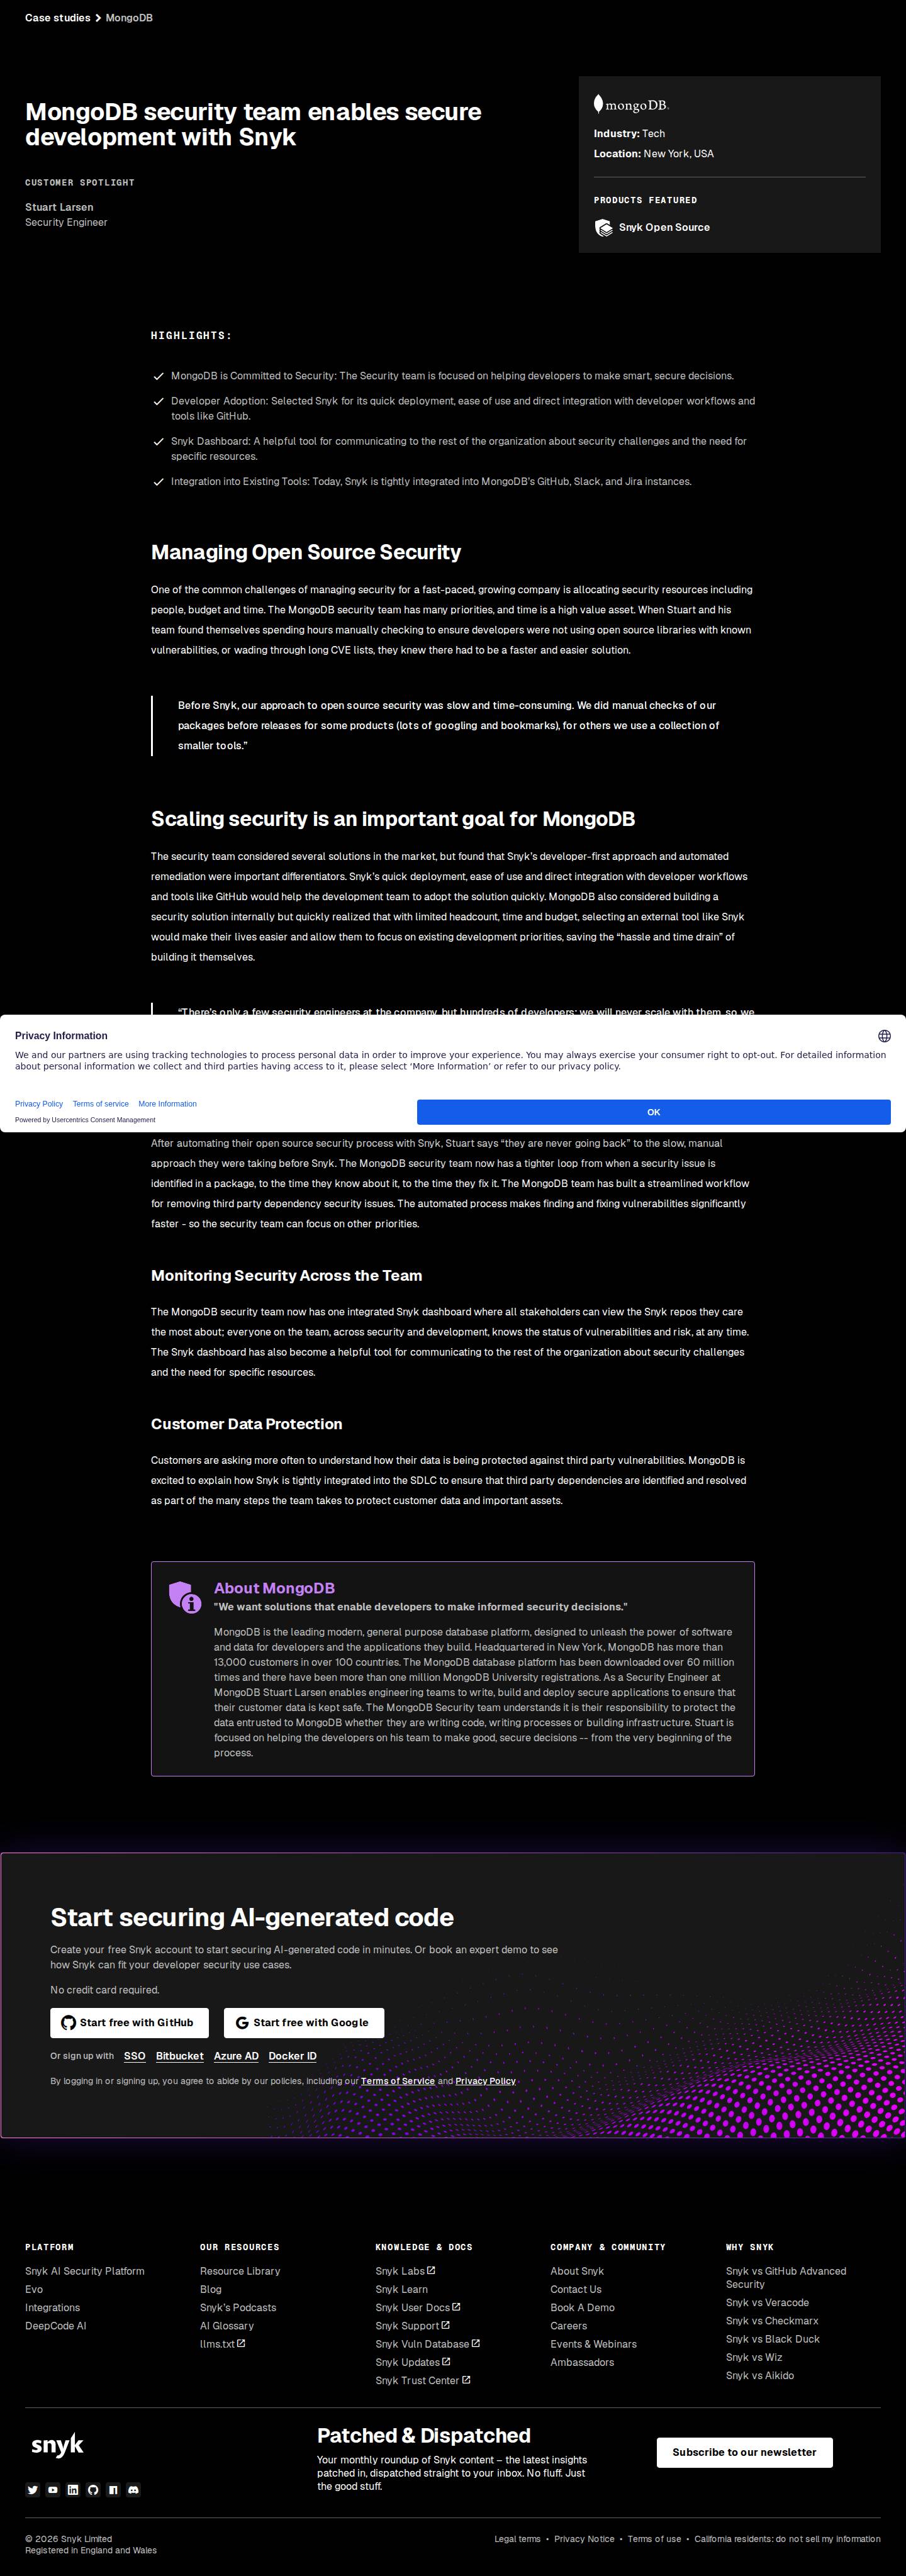 Screenshot der Quelle öffnen
Was die Fallstudie behauptet und was wir geprüft haben
Was wir mit der Seite verglichen haben.
- Die oben zitierte PassageGeprüft
Wörtlich von der Seite übernommen, nahe dem Namen MongoDB.
- MongoDB nutzt SnykGeprüft
Eintrag mit Stufe Bestätigt.
- Das Ergebnis selbstNicht geprüft
Wir zitieren es; wir haben es nicht gemessen.
The MongoDB security team now has a tighter loop from when a security issue is identified in a package, to the time they know about it, to the time they fix it. The MongoDB team has built a streamlined workflow for removing third party dependency security issues.