O caso de uso: como MongoDB implanta Snyk
MongoDB's security team uses Snyk Open Source to automatically find and fix known vulnerabilities in third-party open source dependencies, replacing manual package checks before releases. Snyk is integrated with GitHub, Slack and Jira, and its dashboard gives security and development stakeholders a shared view of vulnerability status.
Nas palavras do cliente
There’s only a few security engineers at the company, but hundreds of developers; we will never scale with them, so we must proactively enable them.Outras ferramentas de IA usadas por MongoDB
Outras relações públicas registradas no usedby.
 Augment CodeConfirmado
 ProfoundConfirmado
 RoxConfirmado
 BraintrustObservado
 Common RoomObservado
 CursorObservado
Usuários de Snyk no setor Dados e analytics
Empresas do mesmo setor, com evidências públicas.
Ver todos os clientes de Snyk
Ir direto à fonte
Com base no estudo de caso publicado por Snyk. Verificamos as evidências públicas; os resultados são informados pelo fornecedor.
snyk.io- Última verificação
- 7 de out. de 2026
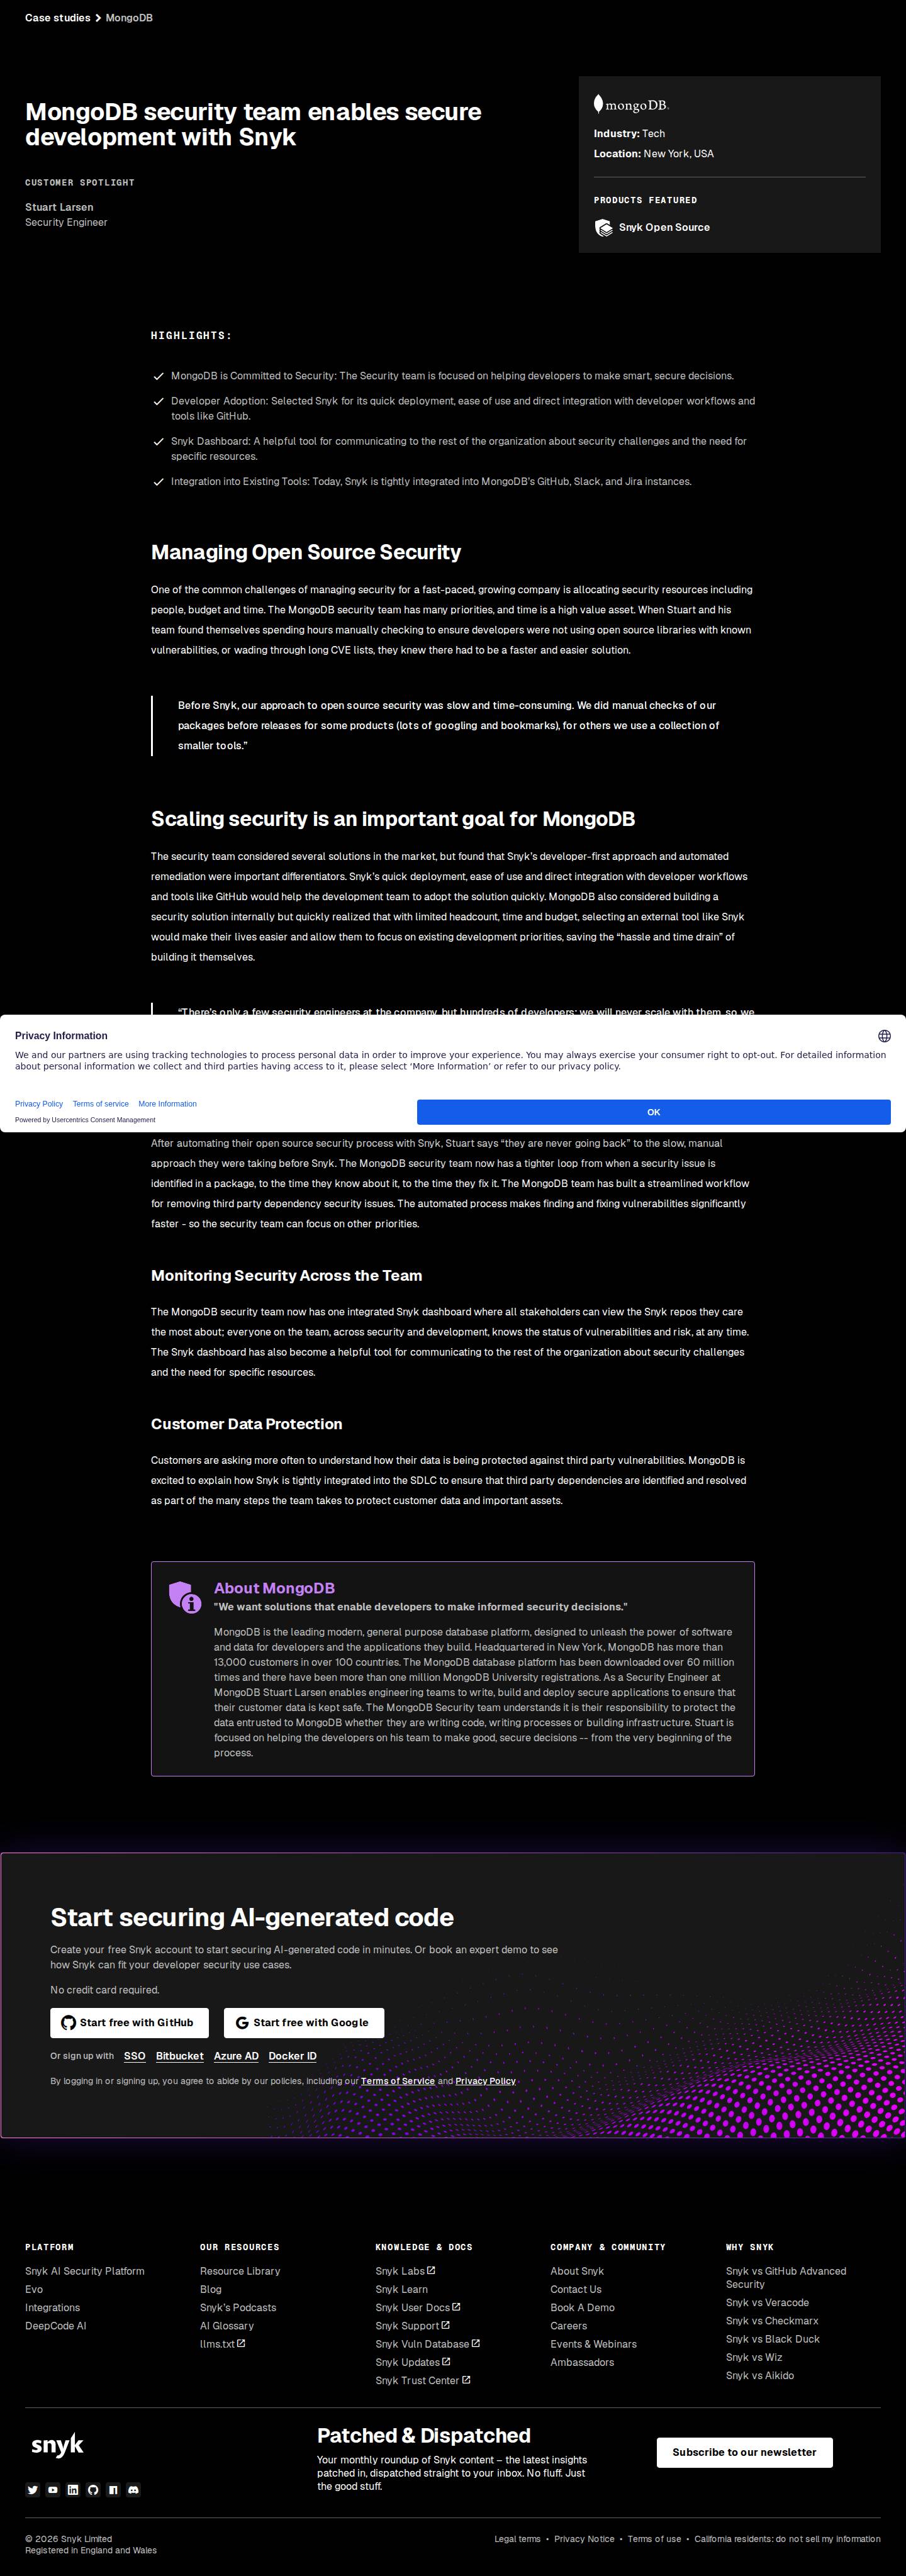 Abrir a captura da fonte
O que o estudo de caso afirma e o que verificamos
O que comparamos com a página.
- O trecho citado acimaVerificado
Copiado palavra por palavra da página, perto do nome de MongoDB.
- MongoDB usa SnykVerificado
Linha de nível Confirmado.
- O resultado em siNão verificado
Nós o citamos; não o medimos.
The MongoDB security team now has a tighter loop from when a security issue is identified in a package, to the time they know about it, to the time they fix it. The MongoDB team has built a streamlined workflow for removing third party dependency security issues.